Rechte statt Rollenschubladen
Berechtigungen wie „fahrzeuge:verwalten“ oder „belege:als-bezahlt-markieren“ sind einzeln vergebbar. Module bringen jeweils eigene Rechte mit.
Festlegen, in welchem Mandanten und an welchen Standorten jemand arbeiten darf – mit nachvollziehbaren Berechtigungen.
30 Minuten, echtes Produkt, Ihr Ablauf im Mittelpunkt — kostenlos und unverbindlich.
Paket: Beide Pakete; mehrere Mandanten ab Professional
So arbeiten Sie damitBenutzer dem passenden Mandanten zuordnen. Bei Bedarf eine unterstützte Anmeldung über das eigene Verzeichnis konfigurieren.
Systemrollen oder eigene Rollen mit den benötigten Rechten verwenden. Die standortbezogene Datensicht passend zur Aufgabe begrenzen.
Die Datensicht mit den vorgesehenen Benutzerrechten kontrollieren. Protokollierte Änderungen im Audit-Verlauf nachvollziehen.
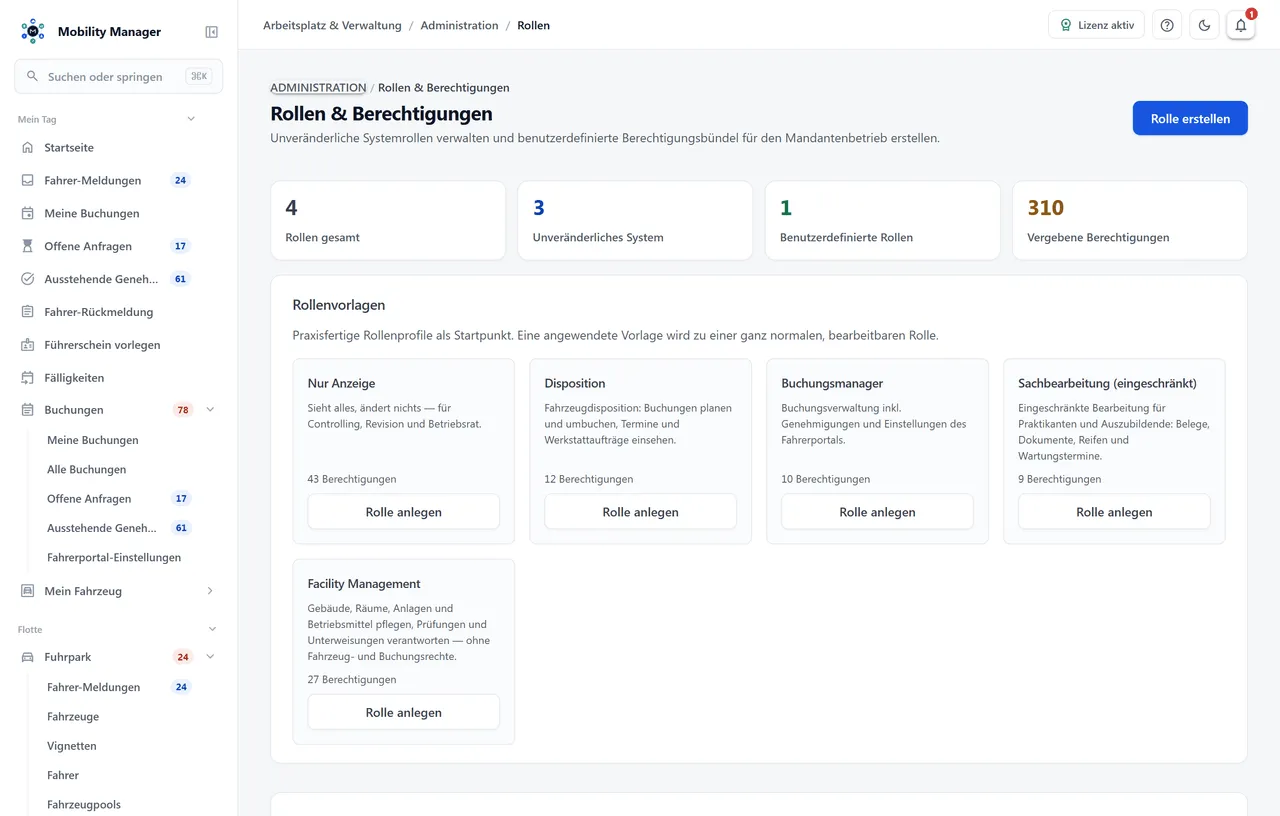
Rollenverwaltung · Echte Produktansicht mit Demodaten
Berechtigungen wie „fahrzeuge:verwalten“ oder „belege:als-bezahlt-markieren“ sind einzeln vergebbar. Module bringen jeweils eigene Rechte mit.
Mitgelieferte Rollen (u. a. Systemadministrator, Mandantenadministrator, Fuhrparkleitung, Genehmigende, Fahrer) sind sofort nutzbar; eigene Rollen lassen sich frei zusammenstellen.
Tochtergesellschaften, Ämter oder Standorte laufen in getrennten Datenbanken aus einer Installation. Ein Mandantenwechsler im Kopfbereich blendet zwischen Berechtigungen um.
Innerhalb eines Mandanten lässt sich zusätzlich zeilengenau begrenzen, wer welche Daten sieht: Benutzer bekommen Standorte zugewiesen, Fahrzeuge und Fahrerakten tragen einen Standort, und die Grenze läuft in der Datenbankabfrage — nicht als Filter in der Oberfläche.
Es gibt keine stille Ausnahme für Systemadministratoren: ohne Standortzuweisung keine Daten. Die Verwaltungsoberflächen — Standorte-Katalog, Benutzer-Editor, Mandanteneinstellungen — bleiben ungefiltert, damit sich niemand aussperren kann.
Jede Datenänderung erzeugt einen Eintrag mit Benutzer, Zeitpunkt und Objekt — durchsuchbar und schreibgeschützt.
Auskunft und Löschung nach Art. 15 und 17 sind als Vorgänge abgebildet; Löschung erfolgt als Pseudonymisierung, damit betriebliche Historie und Aufbewahrungspflichten bestehen bleiben.
OIDC-Anbindung an Azure AD / Entra ID, Keycloak oder ADFS, damit Konten dort verwaltet werden, wo sie ohnehin gepflegt werden.
Ja. Neben den mitgelieferten Systemrollen lassen sich beliebige eigene Rollen anlegen und mit genau den Rechten bestücken, die eine Position braucht — etwa eine Rolle, die Belege prüfen, aber keine Fahrzeuge ändern darf.
Nein. Die Trennung erfolgt auf Datenbankebene, nicht nur über einen Filter in der Abfrage. Ein Benutzer mit Zugang zu mehreren Mandanten wechselt bewusst und arbeitet dann ausschließlich im Kontext des gewählten Mandanten.
Ja, über die standortbezogene Datensicht. Sie wird pro Mandant eingeschaltet, Benutzer bekommen im Benutzer-Editor ihre Standorte zugewiesen, und ab dann sind Listen, Detailaufrufe, Dashboards, Auswertungen und Exporte auf diese Standorte begrenzt. Ein zweiter Schalter entscheidet, ob Datensätze ohne Standortzuordnung sichtbar bleiben. Wir haben die Grenze in vier unabhängigen, gegnerisch angelegten Prüfungen durchgehen lassen, weil eine Sichtbarkeitsgrenze nur so gut ist wie ihre schwächste Tür — was ein Wächter nicht abdeckt, steht ausdrücklich in unserer Dokumentation.
Über Pseudonymisierung: Personenbezug wird entfernt, betriebliche Datensätze wie Buchungen oder Kosten bleiben als anonymisierte Vorgänge erhalten. Aufbewahrungsfristen sind konfigurierbar, ein Hintergrunddienst räumt abgelaufene Daten automatisch auf.
Erzählen Sie uns, wie Sie heute arbeiten. Wir zeigen Ihnen die passenden Funktionen im echten Produkt, beantworten Ihre Fragen zu Einführung, Betrieb und Lizenz — und melden uns nach Ihrer Anfrage persönlich per E-Mail, um einen Termin zu finden, der Ihnen passt.
Entwickelt und betreut in Erftstadt bei Köln. Sie sprechen direkt mit dem Team hinter der Software.
info@cloudkasten.net
+49 2235 978 979 0